
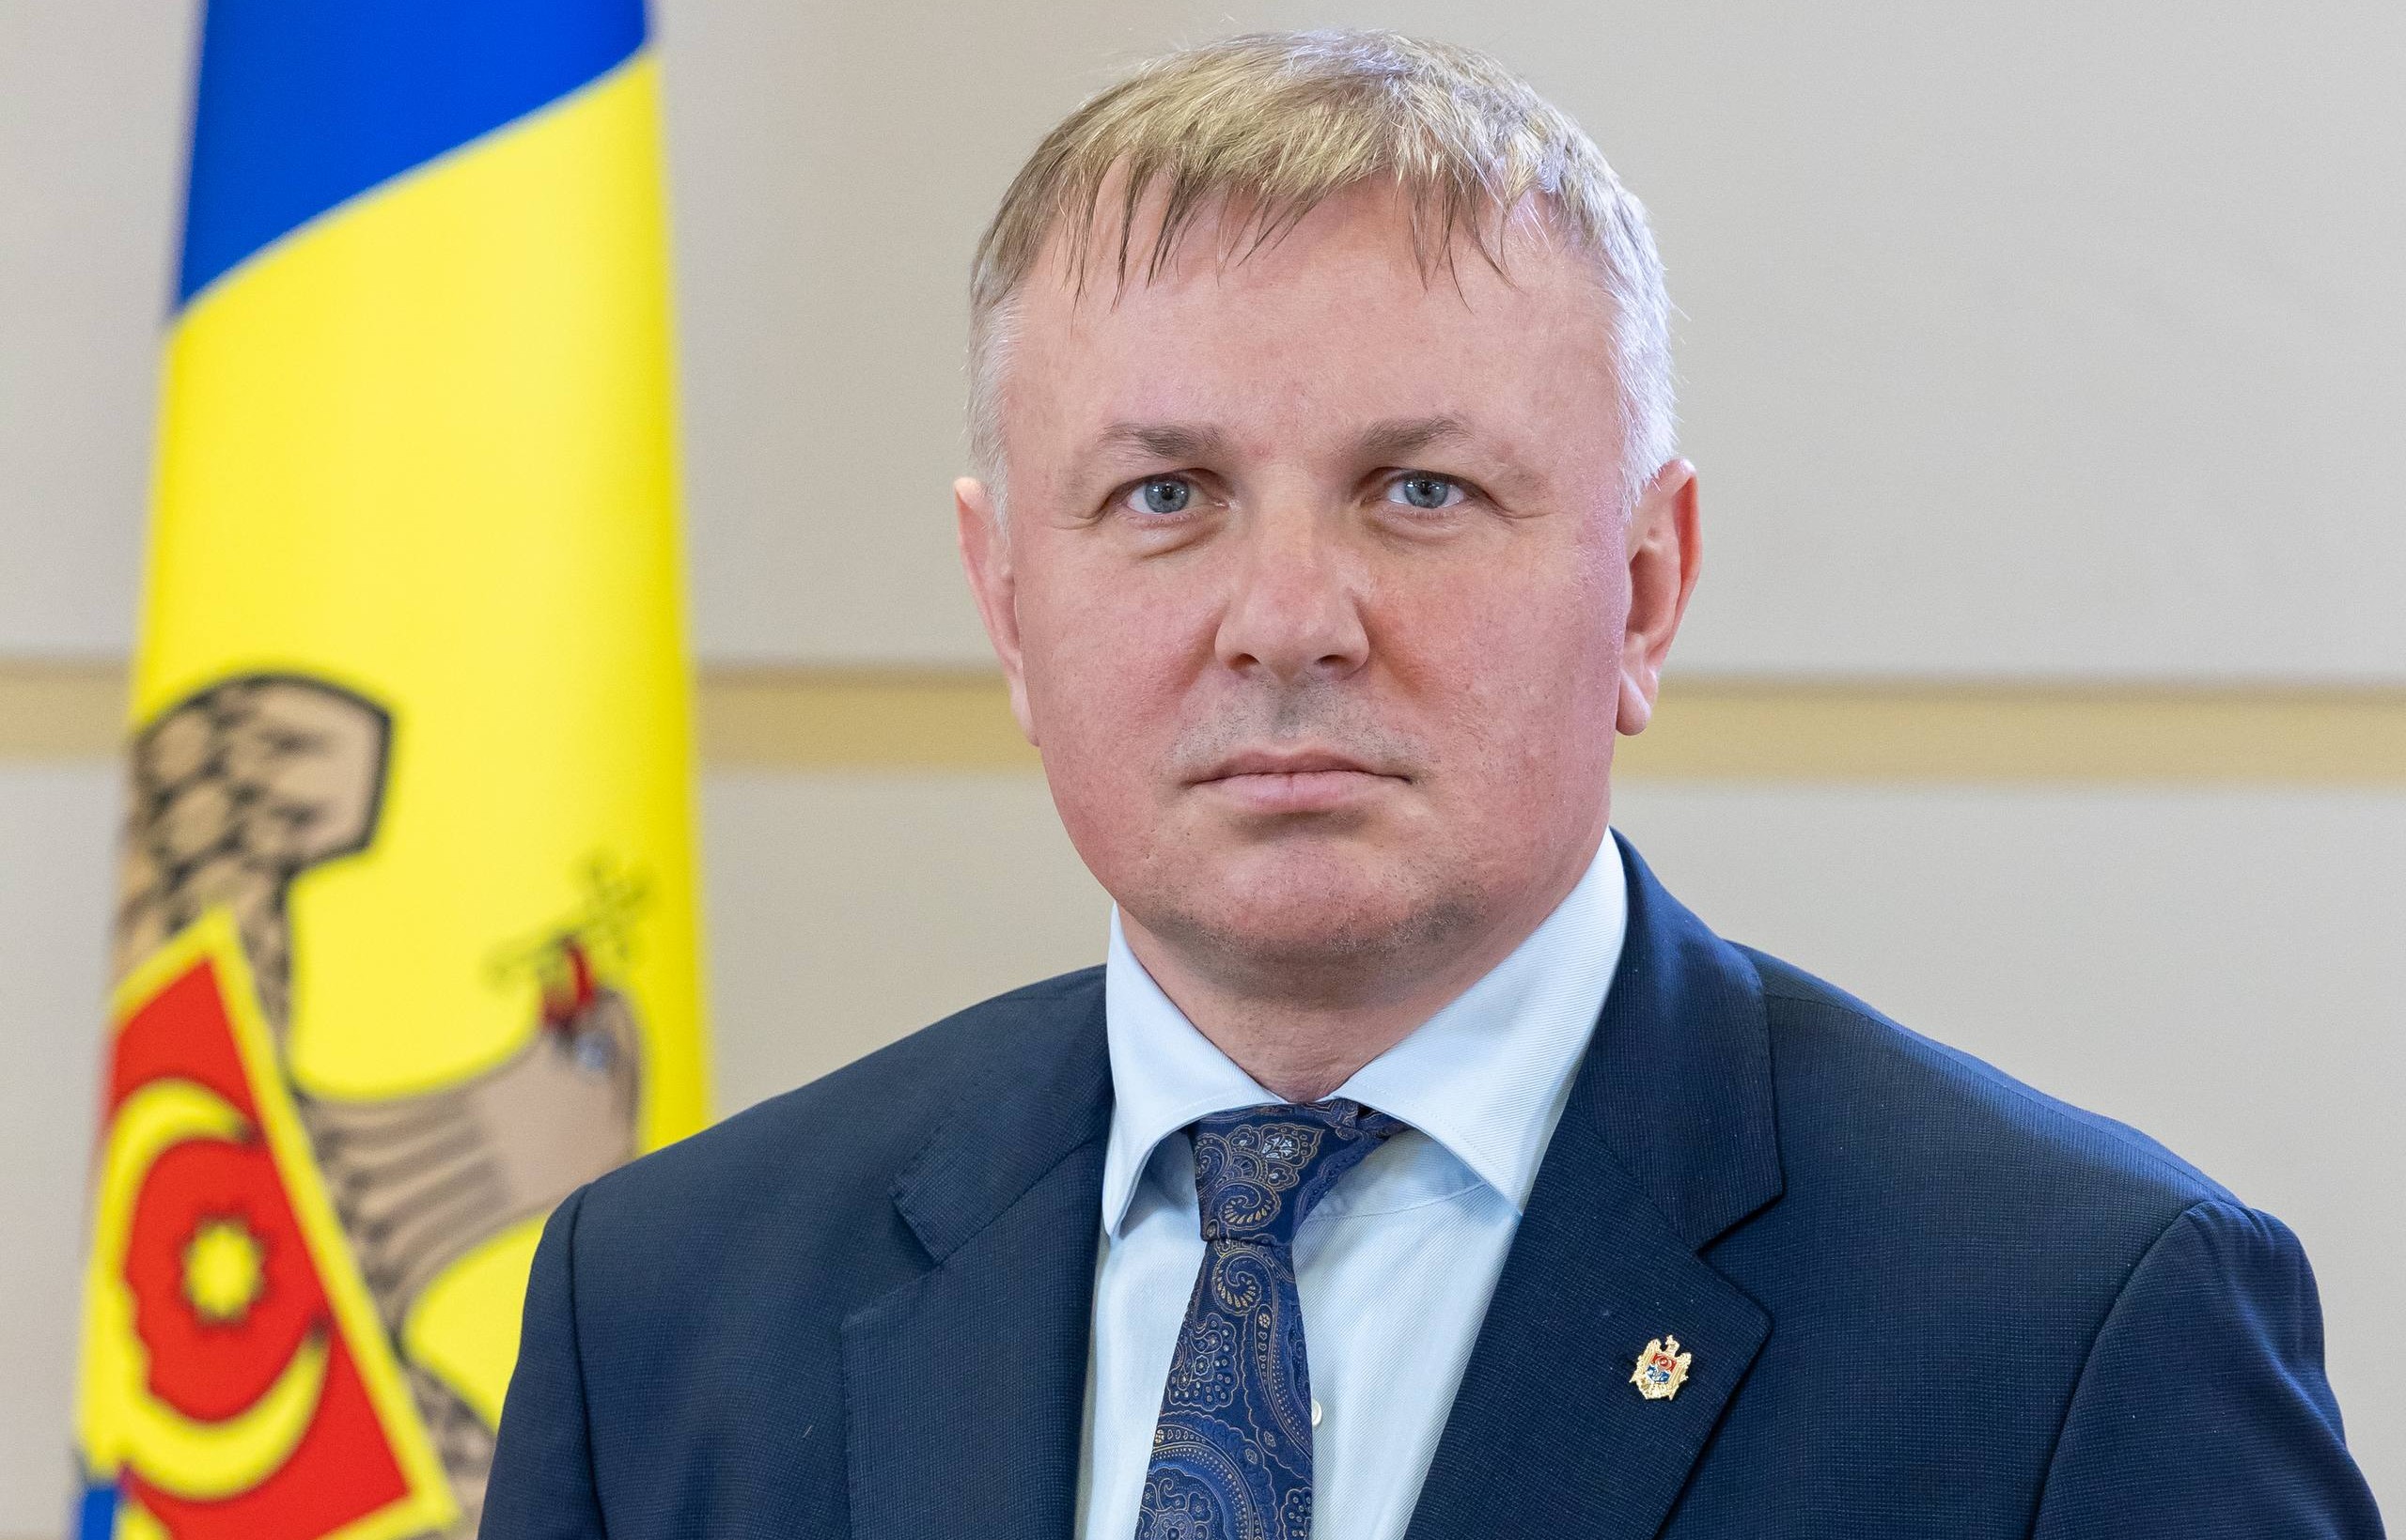
Constantin Cuiumju solicită verificarea eventualei legături dintre restanțele în implementarea recomandărilor Curții de Conturi privind securitatea sistemelor informaționale și atacul cibernetic
28.10.2026
∙
5 Vizualizări
Deputatul Partidului Nostru, Constantin Cuiumju, solicită verificarea eventualei legături dintre restanțele în implementarea recomandărilor Curții de Conturi privind securitatea sistemelor informaționale și atacul cibernetic în urma căruia au fost extrase neautorizat date asociate cu aproximativ 750.000 de IDNP-uri. Parlamentarul subliniază că orice concluzie trebuie să se bazeze pe documente și pe o verificare oficială.
„Pentru a înțelege cât de bine sunt protejate datele în sistemele informaționale ale statului, am analizat constatările Curții de Conturi privind securitatea SIA GEAP – Sistemului informațional automatizat de gestionare și eliberare a actelor permisive. Acesta este un sistem prin care statul gestionează eliberarea autorizațiilor și a altor acte permisive pentru antreprenori. Recomandările Curții au fost adresate inclusiv Agenției de Guvernare Electronică. Conform Hotărârii Curții de Conturi nr. 60 din 8 iulie 2025, din cele 25 de recomandări analizate, șapte au fost implementate integral, 14 – parțial, iar patru și-au pierdut actualitatea. Gradul de implementare integrală a fost de numai 26,9%”, a declarat Constantin Cuiumju.
Deputatul atrage atenția că unele măsuri de securitate aveau termen de realizare până la 22 iulie 2026. În septembrie, Agenția de Guvernare Electronică a solicitat amânarea acestora până în trimestrul al doilea al anului 2027. O lună mai târziu a avut loc incidentul cibernetic.
„Există o legătură între restanțele constatate anterior și acest incident? Nu putem trage concluzii fără documente și o verificare oficială. De aceea, în calitate de deputat al fracțiunii Partidului Nostru, am solicitat Agenției de Guvernare Electronică informații despre bugetele și cheltuielile pentru securitatea cibernetică, contractele încheiate, auditurile efectuate, vulnerabilitățile identificate și măsurile luate pentru remedierea acestora. Cetățenii și-au încredințat datele statului. Statul trebuie să explice ce s-a întâmplat, cine răspunde și ce se schimbă ca să nu se mai repete asemenea cazuri”, a precizat deputatul.
Potrivit cronologiei prezentate de Cuiumju, atacul cibernetic a început pe 19 octombrie. Pe 22 octombrie, cetățenii au semnalat că în aplicația EVO apăreau accesări ale datelor lor de către Agenția de Guvernare Electronică. Extragerea datelor a fost oprită pe 23 octombrie, iar incidentul a fost anunțat public pe 24 octombrie.
În context deputatul a ridicat problema întârzierii informării publice, întrebând dacă autoritățile au aflat mai târziu despre incident sau au cunoscut situația, dar au ales să nu informeze imediat cetățenii.
Comentarii

Postări Populare

Alexandr Berlinschii anunță consultări publice la Parlament pe modificarea Legii cetățeniei
06/02/2026
 10964 Vizualizări
85 de voturi pentru proiectul de lege al Partidului Nostru privind majorarea plafonului de înregistrare ca plătitor de TVA
05/02/2026
10236 Vizualizări
În 2026, orașul Fălești va face investiții importante în infrastructură. Primarul Alexandr Severin (Partidul Nostru): Sunt proiecte cu impact durabil - ne gândim și la ziua de mâine!
09/01/2026
7374 Vizualizări
Una dintre cele mai importante artere din Glodeni - strada „300 de Ani” va fi reparată capital. Primarul Stela Onuțu (Partidul Nostru): Este un proiect mult așteptat de comunitate!
08/01/2026
7241 Vizualizări
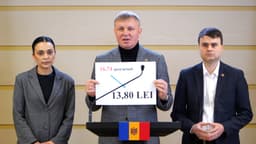
Partidul Nostru a calculat: Tariful corect la gaze trebuie să fie de 13,8 lei
30/01/2026
6784 Vizualizări
Deputatul Partidului Nostru, Constantin Cuiumju, a prezentat în Parlament moțiunea simplă împotriva politicilor în domeniul energetic
05/02/2026
6719 Vizualizări
Deputatul Partidului Nostru, Nicolae Margarint, semnalează probleme grave în gestionarea drepturilor de autor și sesizează AGEPI și CNA
14/01/2026
6243 Vizualizări
Primarul orașului Drochia, Nina Cereteu (Partidul Nostru), despre realizările anului 2025: Am investit în proiecte pentru oameni, în infrastructură, mediu și dezvoltarea orașului!
05/01/2026
5617 Vizualizări
Urmăriți-ne